
Eğitim kurumlarında KVKK: veri envanteri ve saklama
Online eğitimde toplanan veri kimlik bilgisinden ders kaydına kadar uzanıyor. Envanter çıkarma, saklama süresi ve teknik tedbirler üzerine uygulama notları.
Not: Bu yazı bilgilendirme amaçlıdır, hukuki görüş değildir. Kurumunuzun yükümlülükleri faaliyetine ve topladığı veriye göre değişir; metinlerinizi ve saklama sürelerinizi bir hukuk danışmanına ve mali müşavirinize doğrulatın.
Online eğitime geçen kurumlar, yüz yüze dönemde hiç tutmadıkları verileri tutmaya başlar: kimin hangi videoyu ne kadar izlediği, hangi derse kaç dakika katıldığı, sınavda hangi soruya ne cevap verdiği. Bunların hepsi kişisel veridir. İyi haber şu ki KVKK uyumu, doğru kurgulanmış bir sistemde büyük ölçüde zaten yapılmış olur; kötü haber, kimsenin envanteri çıkarmadan bunu bilemeyeceği.
Önce envanter
Uyumun ilk adımı, elinizde ne olduğunu yazmaktır. Tipik bir uzaktan eğitim kurumunda liste şöyle görünür:
| Veri | Nereden geliyor | Hassasiyet |
|---|---|---|
| Kimlik ve iletişim | Kayıt formu: ad soyad, e-posta, telefon, il/ilçe. | standart |
| Fatura bilgisi | Satın alma: adres, T.C. kimlik veya vergi numarası. | mevzuat gereği |
| Ödeme | Sanal POS. Kart bilgisi kurumda saklanmaz, ödeme kuruluşunda kalır. | saklamayın |
| Eğitim verisi | Video izleme süreleri, canlı derse katılım, sınav cevapları ve sonuçları. | standart |
| Ders kaydı | Öğrencinin sesi ya da görüntüsü kaydediliyorsa. | dikkat |
| İletişim kayıtları | Destek mesajları, sohbet dökümleri, SMS ve e-posta günlükleri. | standart |
| Teknik kayıt | Giriş kayıtları, IP adresleri, oturum bilgileri. | standart |
Yalnızca gerekeni toplayın
En kolay uyum yöntemi, veriyi hiç toplamamaktır. Kayıt formunda T.C. kimlik numarası soruluyorsa sebebi olmalı — fatura düzenlemek için gerekiyorsa satın alma adımında istenir, üyelik adımında değil. Doğum tarihi gerçekten kullanılıyor mu, yoksa "form böyle olsun" diye mi duruyor? Her gereksiz alan, bir gün sızabilecek bir veridir ve envanterde açıklanması gereken bir satırdır.
Ders kaydı özel bir konu
Öğretmenin anlattığı bir ders kaydı sorun değildir. Ancak kayıtta öğrenci kamerası açık ya da öğrenci konuşuyorsa, o kayıt öğrencinin kişisel verisini içerir. Uygulamada işi kolaylaştıran birkaç tercih var:
- Varsayılan olarak öğrenci kamerası ve mikrofonu kapalı olsun; söz verildiğinde açılsın.
- Kaydın alındığı derste bu durum ders başında açıkça söylensin ve kayıt göstergesi ekranda görünsün.
- Kaydın kimlerle paylaşılacağı (yalnızca o kursu alan öğrenciler) baştan belirli olsun.
- Soru soran öğrencinin sesinin kayıtta kalmasını istemiyorsanız, soru-cevap bölümünü kayıt dışında tutun.
Saklama süresi
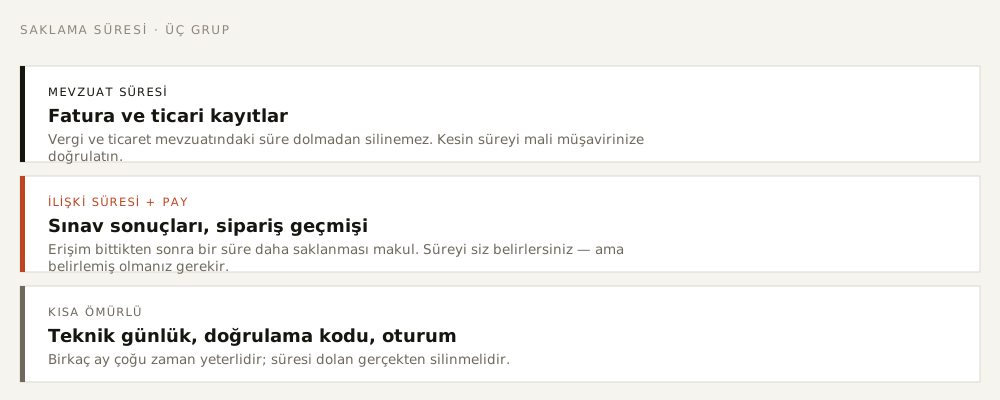
"Ne kadar saklayacağız?" sorusunun tek bir cevabı yoktur; veri türüne ve tabi olduğunuz mevzuata bağlıdır. Pratikte üç grup oluşur:
- Mevzuat süresi olanlar: fatura ve ticari kayıtlar. Vergi ve ticaret mevzuatındaki süreler (yaygın olarak 5 ve 10 yıl) devreye girer; kesin süreyi mali müşavirinizle netleştirin. Bu süre dolmadan silinemez.
- İlişki süresi + makul pay: öğrencinin kurs erişimi bittikten sonra da bir süre saklanması makul olan veriler (sınav sonuçları, sipariş geçmişi). Süreyi siz belirlersiniz, ama belirlemiş olmanız gerekir.
- Kısa ömürlüler: teknik günlükler, doğrulama kodları, oturum kayıtları. Bunlar için birkaç ay çoğu zaman yeterlidir.
Önemli olan, bu sürelerin bir saklama ve imha politikasında yazılı olması ve süresi dolanın gerçekten silinmesi. Politikayı yazıp hiç silmemek, hiç politika yazmamaktan daha kötü bir tablo oluşturur.
Aydınlatma nerede gösterilir
Aydınlatma metni "sitenin bir köşesindeki sayfa" değil, verinin toplandığı anda görünen bir metindir. En az üç noktada bağlantı verilmelidir:
- Üyelik/kayıt formunda,
- Sipariş tamamlama adımında,
- İletişim ve demo talep formlarında.
Pazarlama amaçlı e-posta veya SMS gönderecekseniz bunun için ayrı bir onay kutusu gerekir ve bu kutu önceden işaretli olmamalıdır. Sipariş bildirimi (siparişiniz onaylandı) ile kampanya duyurusu farklı şeylerdir; ilki için ayrıca izin aranmaz, ikincisi için aranır.
Teknik tedbirler
Mevzuatın beklediği "idari ve teknik tedbirler" pratikte şunlara karşılık gelir:
- Yetki ayrımı: her çalışan her veriyi görmemeli. Öğretmen kendi derslerini görsün, muhasebe siparişleri görsün, herkes her yerde gezmesin.
- Şifreler: modern bir algoritmayla saklanmalı, düz metin ya da MD5 olmamalı.
- HTTPS: istisnasız her sayfada.
- Yedek: düzenli, otomatik ve geri yükleme denenmiş yedek. Denenmemiş yedek yedek değildir.
- Erişim kaydı: panelde kim ne zaman ne yaptı — en azından kritik işlemler için.
- Ayrılan personel: işten ayrılanın hesabı aynı gün kapatılmalı.
Unutulanlar
- VERBİS kaydı: belirli eşikleri aşan veri sorumlularının sicile kayıt yükümlülüğü vardır; kurumunuzun kapsamda olup olmadığını kontrol edin.
- Yurt dışına aktarım: yurt dışında barındırılan bir video servisi, e-posta sağlayıcısı veya canlı yayın altyapısı kullanıyorsanız veri yurt dışına aktarılıyor demektir; bunun aydınlatma metninde yer alması gerekir.
- İlgili kişi başvurusu: "verilerimi silin" diyen bir öğrenciye cevap verecek bir kanal ve süreç tanımlı olmalı.
- Tedarikçiler: SMS sağlayıcısı, muhasebe programı, e-fatura servisi de verinizi işler; bunlarla ilişkiniz sözleşmeye bağlanmalıdır.
Başlangıç kontrol listesi
- Veri envanteri çıkarıldı mı?
- Toplanan her alanın bir sebebi var mı?
- Aydınlatma metni ve gerekli onaylar formlarda mı?
- Saklama ve imha süreleri yazılı mı, uygulanıyor mu?
- Panelde rol bazlı yetkilendirme var mı?
- Yedekten geri dönüş en az bir kez denendi mi?
- Ders kaydında öğrenci sesi/görüntüsü varsa bu duyuruluyor mu?
uzem.app'te rol bazlı yetkilendirme, modern şifre saklama ve korumalı medya adresleri varsayılan olarak gelir; kart bilgisi hiçbir aşamada saklanmaz. Yetki ve teknik başlıkları.